Danlord : La donnée est le carburant moderne, mais l'architecture est le moteur qui évite qu'elle ne parte en fumée.
Cybersécurité
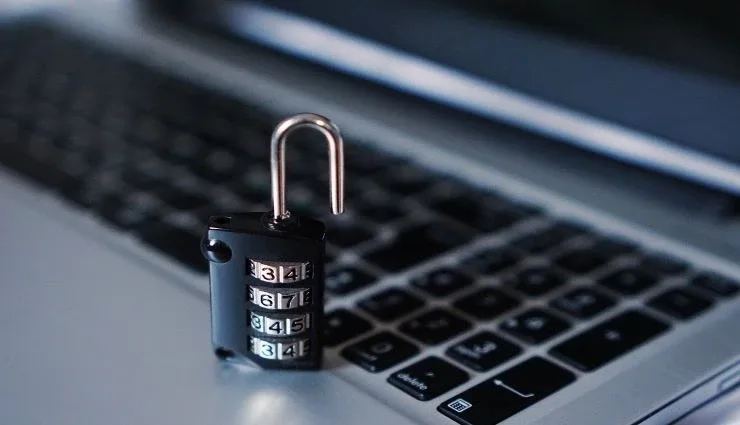
Un pare-feu dernier cri, des mots de passe complexes, un antivirus à jour, des serveurs coupés d'Internet. Et pourtant, un jour, quelqu'un entre. Ce n'est pas un scénario de film : c'est la réalité quotidienne des entreprises, des États et des particuliers.
En 2025, plus de 48 000 nouvelles failles de sécurité ont été recensées dans le monde, un record : plus de 130 par jour. Des administrations américaines ont été infiltrées par une simple mise à jour de logiciel, une usine nucléaire coupée d'Internet a été sabotée, et une porte dérobée a failli se glisser dans des millions de serveurs Linux sans que personne ne s'en aperçoive.
Tout professionnel de la cybersécurité le sait, et le répète : la sécurité à 100 % n'existe pas. Ce n'est ni du pessimisme ni de la paresse, mais une vérité qui tient à la nature même de l'informatique. Voici pourquoi, et surtout, comment vivre avec.
Un logiciel moderne, c'est des millions de lignes de code écrites par des humains. Et les humains se trompent. Chaque erreur est une faille potentielle, une porte que personne n'a vue mais qu'un attaquant peut trouver.
Les chiffres le confirment : 48 185 failles ont été publiées dans le registre mondial CVE en 2025, dont près de 4 000 jugées critiques. Et ce ne sont que celles qu'on a découvertes.
L'exemple le plus parlant reste Log4Shell. En décembre 2021, on découvre une faille dans Log4j, une petite bibliothèque gratuite qui sert à enregistrer des messages dans des programmes Java. Une ligne de texte bien choisie suffisait à prendre le contrôle d'un serveur. Problème : Log4j était utilisé presque partout, des serveurs d'entreprise aux jeux vidéo. La faille a reçu la note de gravité maximale, 10 sur 10.
Plus un système est complexe, plus il offre de surface d'attaque. Or nos systèmes n'ont jamais été aussi complexes : applications, cloud, objets connectés, intelligence artificielle. La théorie elle-même pose une limite : selon le théorème de Rice, aucun outil automatique ne peut vérifier, pour tous les programmes possibles, qu'ils ne feront jamais rien d'indésirable.
On peut mettre à jour un logiciel. On ne met pas à jour un être humain. Or, derrière chaque système, il y a des personnes qui cliquent, font confiance, se trompent ou sont pressées.
C'est tout l'art de l'ingénierie sociale : plutôt que de forcer la porte, l'attaquant convainc quelqu'un de l'ouvrir. Un faux courriel de la banque, un SMS urgent du « service de livraison », un appel d'un prétendu technicien, et le meilleur pare-feu du monde devient inutile.
Le rapport annuel de Verizon sur les violations de données, publié en mai 2026, montre que les attaquants s'adaptent : les arnaques sur mobile, par SMS ou appel vocal, réussissent environ 40 % plus souvent que l'hameçonnage par courriel. Le même rapport observe que l'usage d'outils d'IA non autorisés par les employés est passé de 15 % à 45 % en un an, ouvrant de nouvelles voies de fuite de données.
Aucune formation ne rendra une personne infaillible. La fatigue, le stress ou une simple seconde d'inattention suffisent.
Aucune organisation n'écrit tout son logiciel elle-même. Elle utilise des systèmes d'exploitation, des bibliothèques open source, des services cloud, des prestataires. Chacun de ces maillons est une porte d'entrée possible. Selon Verizon, 48 % des violations de données analysées dans son rapport 2026 impliquaient un tiers, une hausse de 60 % en un an.
SolarWinds, 2020. Des pirates parviennent à cacher une porte dérobée dans une mise à jour officielle d'Orion, un logiciel de surveillance de réseaux. Près de 18 000 clients installent la mise à jour piégée, en toute confiance, dont des administrations américaines. Ils avaient fait exactement ce qu'on leur conseille : mettre à jour leurs logiciels.
XZ Utils, 2024. L'histoire ressemble à un roman d'espionnage. À partir de 2021, un développeur se présentant sous le nom de « Jia Tan » contribue patiemment à XZ Utils, un petit outil de compression présent dans la plupart des systèmes Linux. En 2022, de faux comptes font pression sur le mainteneur principal, Lasse Collin, pour qu'il partage la gestion du projet. Jia Tan devient co-mainteneur. En février 2024, il publie deux versions contenant une porte dérobée capable de prendre le contrôle à distance des serveurs via SSH.
La catastrophe a été évitée de justesse. Le 29 mars 2024, Andres Freund, ingénieur chez Microsoft, remarque que les connexions SSH consomment un peu trop de processeur sur sa machine de test. Il creuse, et découvre la porte dérobée avant qu'elle n'atteigne les versions stables des grandes distributions. Lui-même a reconnu que cette découverte avait demandé « beaucoup de coïncidences ». Deux ans de préparation, déjoués par la curiosité d'un seul homme.
On pourrait croire que le matériel, lui, est fiable. En janvier 2018, le monde découvre Spectre et Meltdown, deux familles de failles qui touchent la quasi-totalité des processeurs modernes, d'Intel, d'AMD et d'ARM. Elles exploitent une astuce censée rendre les puces plus rapides, l'exécution spéculative, pour lire des données qui devraient rester secrètes. Impossible de remplacer des milliards de puces : il a fallu des correctifs logiciels, parfois au prix d'une baisse de performances.
La solution ultime serait de déconnecter complètement un système d'Internet. C'est ce qu'on appelle l'isolement physique, ou air gap. L'usine iranienne d'enrichissement d'uranium de Natanz était ainsi protégée. Cela n'a pas empêché Stuxnet, découvert en 2010, d'y entrer, très probablement par une simple clé USB, puis de saboter les centrifugeuses tout en affichant aux techniciens des mesures normales.
La leçon est claire : un ordinateur parfaitement sûr serait éteint, débranché, enfermé dans un coffre. Et il ne servirait plus à rien.
En cybersécurité, le défenseur doit avoir raison partout, tout le temps. L'attaquant n'a besoin d'avoir raison qu'une seule fois. Une seule faille oubliée, un seul mot de passe faible, un seul serveur pas à jour suffit.
Les failles « zéro jour ». Certaines failles sont connues des attaquants avant même que l'éditeur du logiciel ne les découvre. Par définition, aucun correctif n'existe encore : on ne peut pas se protéger d'une menace dont on ignore l'existence.
La course contre la montre. Pour la première fois en dix-neuf ans, le rapport Verizon 2026 place l'exploitation de failles en tête des portes d'entrée des pirates, avec 31 % des violations, devant le vol d'identifiants. Et l'intelligence artificielle accélère le mouvement : selon le même rapport, elle aide les attaquants à réduire de plusieurs mois à quelques heures le temps nécessaire pour exploiter une faille connue. Les entreprises, elles, ont souvent besoin de jours ou de semaines pour tester et installer un correctif.
Le monde change sans cesse. Une protection efficace aujourd'hui peut devenir obsolète demain. Les algorithmes de chiffrement considérés comme solides peuvent un jour être cassés, d'où les travaux actuels sur une cryptographie capable de résister aux futurs ordinateurs quantiques. La sécurité n'est jamais un état acquis, c'est un mouvement permanent.
Si la sécurité absolue n'existe pas, la sécurité tout court, elle, existe bel et bien. L'objectif n'est pas de rendre une attaque impossible, mais de la rendre difficile, coûteuse, repérable et limitée. La plupart des attaquants cherchent la cible la plus facile : il suffit souvent de ne pas l'être.
Les professionnels s'appuient sur quelques grands principes :
La défense en profondeur. Comme un château fort avec ses douves, ses remparts et son donjon, on empile plusieurs couches de protection. Si l'une cède, les autres tiennent.
Le zéro confiance (Zero Trust). On ne fait confiance à personne par défaut, même à l'intérieur du réseau. Chaque accès est vérifié, et chacun n'a accès qu'à ce dont il a besoin.
Les gestes de base, appliqués sérieusement. Mises à jour rapides, double authentification, mots de passe uniques grâce à un gestionnaire, sauvegardes régulières stockées hors ligne.
La détection. Surveiller ses systèmes pour repérer une intrusion le plus tôt possible. Une attaque découverte en quelques heures fait bien moins de dégâts qu'une attaque découverte après des mois.
La résilience. Prévoir l'incident avant qu'il arrive : un plan de réponse, des rôles clairs, des sauvegardes testées, des exercices. La question n'est plus « et si on est attaqué ? » mais « que fait-on quand on le sera ? ».
La sensibilisation. Former régulièrement les équipes à reconnaître les arnaques, et surtout créer une culture où l'on peut signaler une erreur sans crainte.
La sécurité à 100 % n'existe pas, parce que les logiciels sont écrits par des humains, utilisés par des humains et attaqués par des humains. Parce que chaque système dépend de dizaines d'autres. Parce que même le matériel peut céder. Et parce que l'attaquant n'a besoin de gagner qu'une fois.
Accepter cette réalité n'est pas un aveu d'échec, c'est le début d'une vraie stratégie. Celui qui se croit invulnérable baisse sa garde ; celui qui sait qu'il peut être attaqué se prépare. En cybersécurité, la vraie force n'est pas d'être impénétrable, mais de savoir encaisser le coup, réagir vite et se relever.
The Stack, CVEs in 2025: analysis
Verizon, Vulnerability exploitation top breach entry point, 2026 DBIR finds, 19 mai 2026
TechRepublic, XZ Utils supply chain attack: a threat actor spent two years to implement a Linux backdoor, avril 2024
The Hacker News, Nearly 18,000 SolarWinds customers installed backdoored software, décembre 2020
CSO Online, Stuxnet explained
Kaspersky, What is Stuxnet?
Commentaires (0)